Vous pouvez désormais protéger votre compte TrustyData avec un second facteur : en plus de votre mot de passe, un code à six chiffres généré par une application d'authentification.
C'est facultatif. Rien ne change pour vous tant que vous ne l'activez pas.
Ce dont vous avez besoin
Une application d'authentification sur votre téléphone ou votre gestionnaire de mots de passe. Les plus courantes fonctionnent toutes : Google Authenticator, Microsoft Authenticator, 1Password, Bitwarden, Aegis, Raivo. Si vous en utilisez déjà une pour un autre service, elle fera l'affaire.
Nous n'envoyons pas de code par SMS ni par e-mail. Un code envoyé par e-mail transiterait par le même canal que la réinitialisation de mot de passe : qui accède à votre boîte mail accéderait aux deux. Un second facteur n'a d'intérêt que s'il emprunte un chemin réellement différent.
Activer, en trois minutes
1. Rendez-vous dans votre espace client, page « Mon compte ».
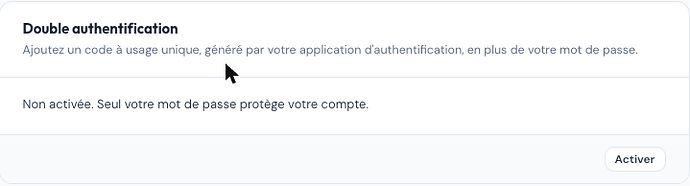
2. Cliquez sur « Activer ». Un QR code s'affiche.
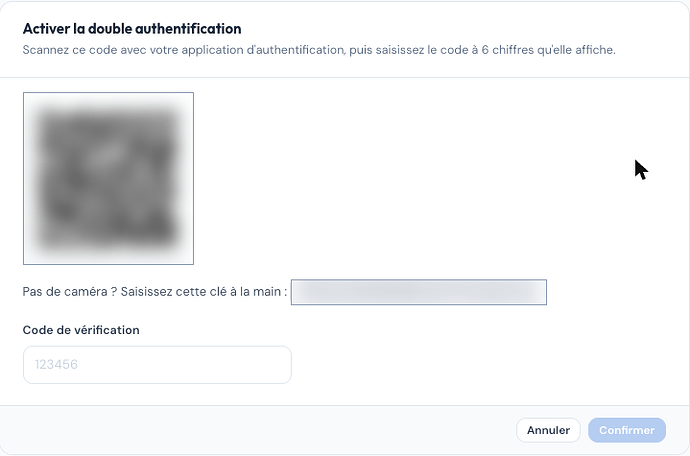
Scannez-le avec votre application. Si votre appareil n'a pas de caméra, la clé est aussi affichée en toutes lettres sous le QR code : saisissez-la à la main dans votre application.
(Sur cette capture, le QR code et la clé sont volontairement floutés.)
3. Saisissez le code à six chiffres que votre application affiche, dans le champ « Code de vérification » du même écran, puis validez.
4. Notez vos dix codes de secours.
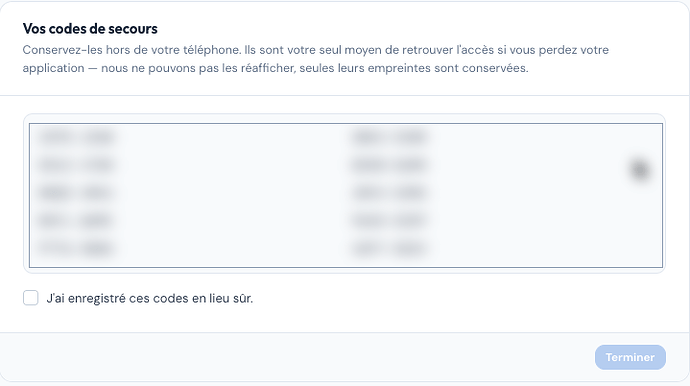
Ils ne s'affichent qu'une seule fois. Nous n'en conservons que des empreintes chiffrées : nous sommes techniquement incapables de vous les réafficher. Rangez-les ailleurs que sur le téléphone qui porte votre application — dans votre gestionnaire de mots de passe, ou sur papier dans un tiroir fermé. Si vous perdez votre téléphone, ce sont eux qui vous rendront l'accès.
C'est fait. La section affiche désormais l'état actif :
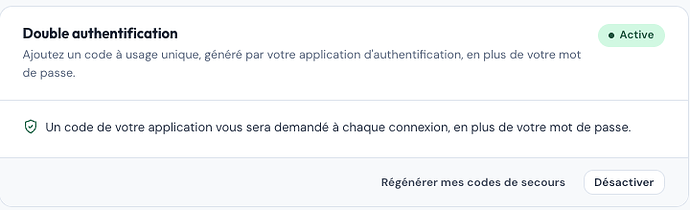
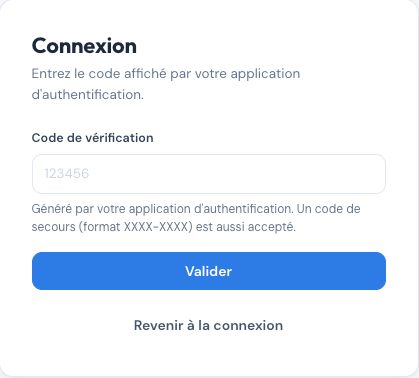
À votre prochaine connexion, votre mot de passe vous mènera à un second écran demandant le code.
Ce qui change ensuite
À la connexion. Mot de passe, puis code. Un code de secours est accepté à la place, si vous n'avez pas votre application sous la main.
À la réinitialisation du mot de passe. Le code vous sera également demandé. C'est volontaire, et c'est le cœur du dispositif : sans cela, quiconque accède à votre boîte mail réinitialiserait votre mot de passe et entrerait, second facteur ou non. Un code de secours est accepté ici aussi.
Sur les opérations sensibles. Changer votre mot de passe ou votre adresse e-mail, désactiver la double authentification, régénérer vos codes de secours, créer ou régénérer une clé d'API : ces actions redemandent votre mot de passe et un code frais, même si vous venez de vous connecter.
C'est de la friction assumée. Une session volée — un ordinateur laissé ouvert, un navigateur compromis — ne doit pas suffire à repartir avec une clé d'API. Sur ces opérations-là, un code de secours n'est pas accepté : gardez-les pour ce à quoi ils servent, retrouver l'accès à votre compte.
Ce que la double authentification ne protège pas
Soyons clairs, parce que c'est une confusion fréquente.
Vos clés d'API ne sont pas concernées. Une clé est un secret machine : elle sert à des appels de serveur à serveur, où aucun second facteur ne peut s'interposer. Si une de vos clés fuite, elle reste utilisable exactement comme avant. La double authentification protège votre console — l'accès à votre espace client — pas votre API.
Pour vos clés, les bons réflexes restent les mêmes : ne les committez jamais dans un dépôt, faites-les tourner si vous avez un doute, et utilisez des clés distinctes pour vos environnements de test et de production.
Si vous perdez l'accès
Vous avez perdu votre téléphone, mais vous avez vos codes de secours. Connectez-vous avec un code de secours à la place du code habituel. Chacun ne sert qu'une fois.
Rendez-vous ensuite dans « Mon compte » pour désactiver puis réactiver la double authentification : vous obtiendrez une nouvelle clé à scanner sur votre nouvel appareil, et un nouveau jeu de codes.
Attention à ne pas confondre avec « Régénérer mes codes de secours » : ce bouton ne renouvelle que les codes, la clé de votre application reste la même. Il sert quand vous avez consommé plusieurs codes et voulez refaire le plein — pas quand vous avez perdu l'appareil.
Vous avez perdu les deux. Contactez-nous. Nous pouvons désactiver le second facteur de votre compte, mais la procédure est délibérément stricte : nous vérifions votre identité par un canal autre que l'e-mail du compte — le téléphone de votre profil de facturation — et nous contrôlons des éléments que vous seul détenez. Toute désactivation est journalisée et déclenche un e-mail au titulaire du compte.
Cette lenteur est le prix de la sécurité : si nous pouvions rétablir un accès en un clic sur simple demande, un attaquant emprunterait ce chemin plutôt que le vôtre.
Un détail qui surprend
Juste après avoir activé la double authentification, si vous vous reconnectez dans les trente secondes, votre premier code peut être refusé. C'est normal : un code déjà utilisé ne peut pas resservir dans sa fenêtre de validité, faute de quoi quelqu'un qui l'aurait lu par-dessus votre épaule pourrait le rejouer. Attendez le code suivant.
Des questions, un point qui coince ? Écrivez-nous par la page de contact.